Wyciek danych w Wakacje.pl: paszporty w sieci i lekcja dla hoteli
Wakacje.pl, jeden z największych polskich serwisów turystycznych, potwierdził naruszenie bezpieczeństwa: w ręce osób nieuprawnionych mogły trafić dane klientów, w tym dane paszportowe. To kolejny głośny incydent w branży travel i sygnał dla całego hotelarstwa, bo najsłabszym ogniwem okazał się nie system płatności, tylko poczta pracowników i obsługa klienta. Oto co wyciekło i co każdy hotel powinien sprawdzić u siebie już dziś.
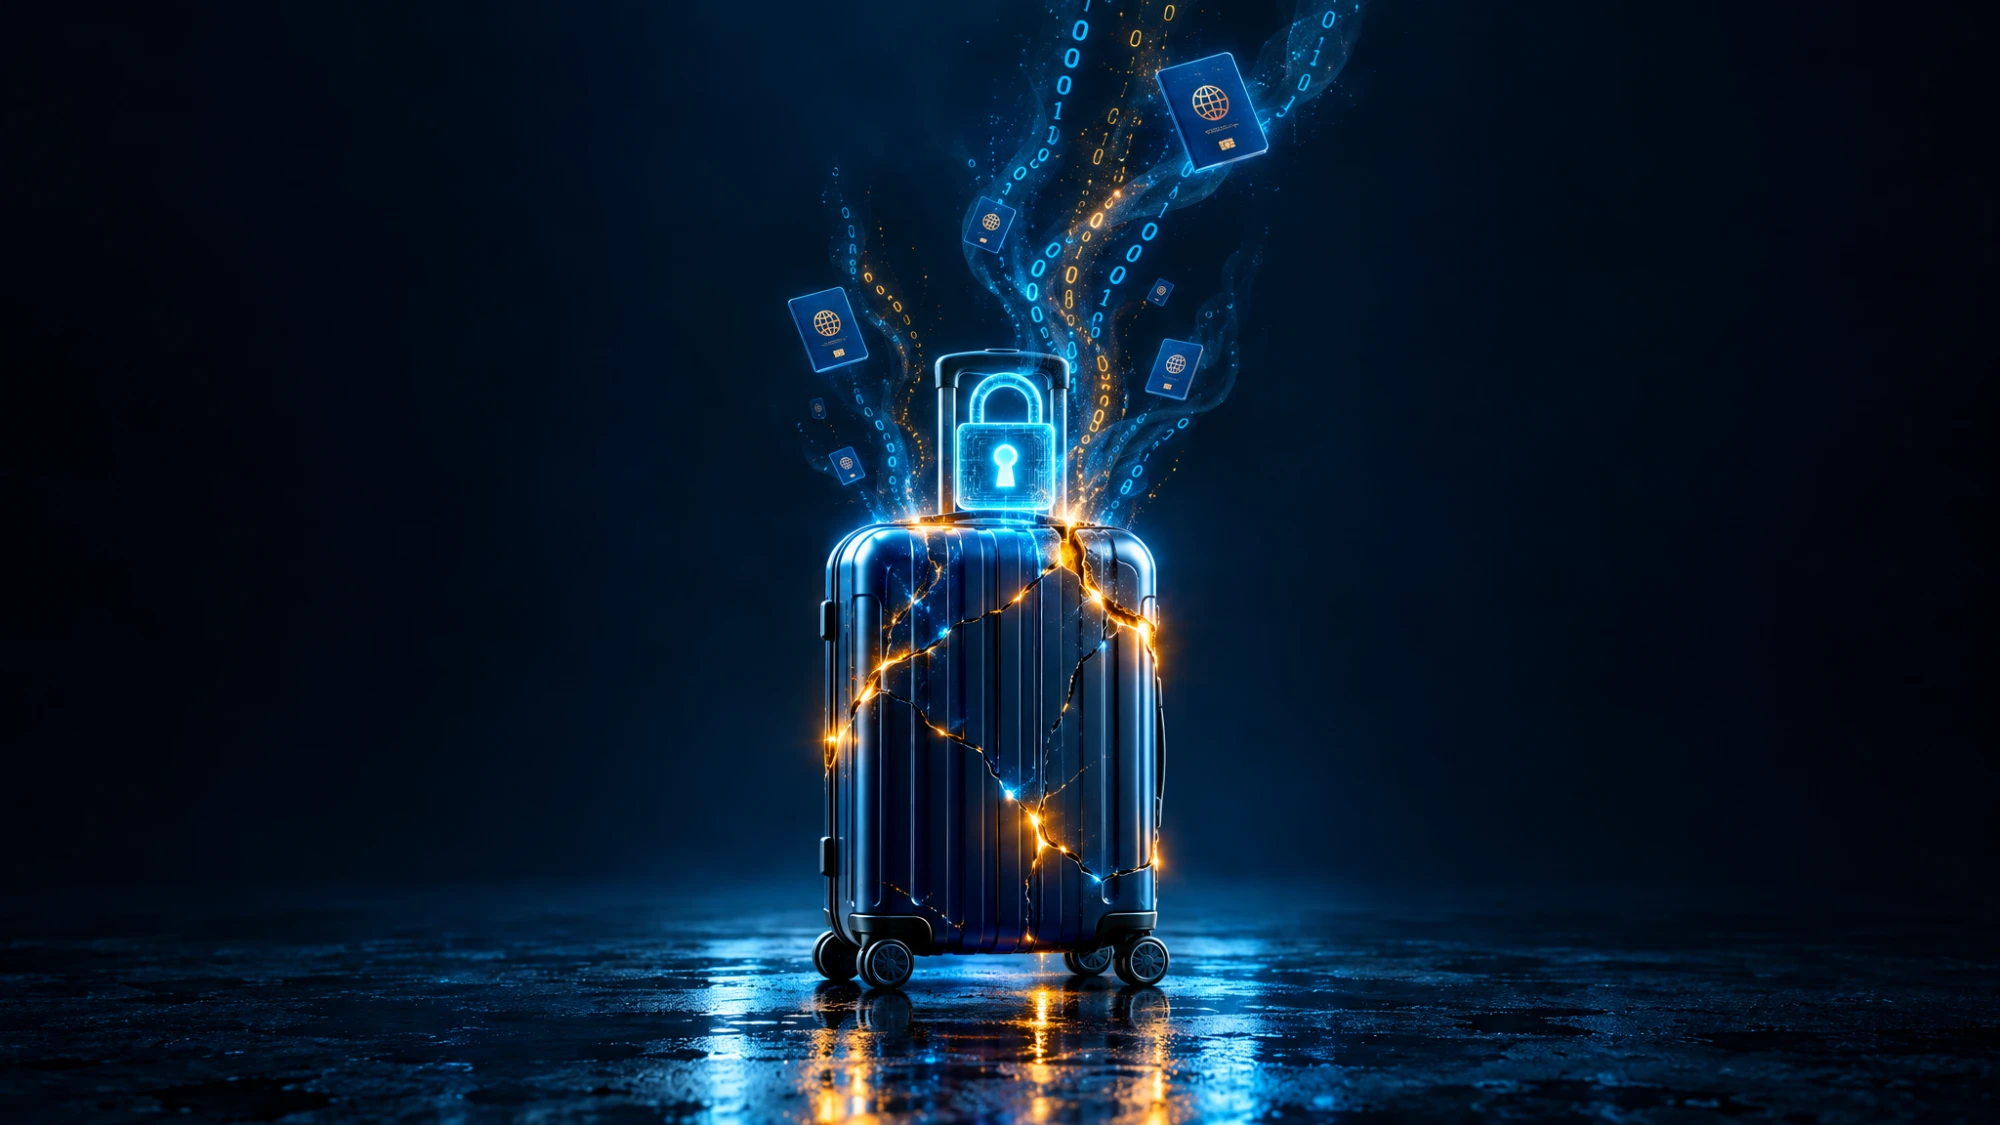
Wyciek danych podróżnych to paliwo dla ukierunkowanych oszustw — z prawdziwym nazwiskiem i rezerwacją fałszywa wiadomość wygląda wiarygodnie.· Ilustracja: AI
Co dokładnie wyciekło z Wakacje.pl?
Do ataku doszło 29 września. Według komunikatu spółki osoby nieuprawnione uzyskały dostęp do części służbowych skrzynek pocztowych pracowników oraz do systemu obsługi klientów. Wśród danych, które mogły zostać pozyskane, są imiona i nazwiska, daty urodzenia, numery telefonów, adresy e-mail, adresy zamieszkania i dane paszportowe.
Spółka nie podała, ilu klientów dotyczy incydent, ani czy „dane paszportowe" to numery dokumentów, czy ich skany. Ta druga możliwość byłaby znacznie groźniejsza, dlatego Wakacje.pl sugerują rozważenie zastrzeżenia paszportu. Serwis uspokaja, że wykradzione informacje nie pozwalają zalogować się do Panelu Klienta, a atak nie objął systemów płatności.
Po takim wycieku największym ryzykiem nie jest sam ujawniony numer paszportu, tylko oszust, który z prawdziwym nazwiskiem i szczegółami rezerwacji podszyje się pod hotel albo touroperatora.
Dlaczego dane paszportowe są groźniejsze niż wyciek hasła?
Hasło można zmienić w minutę. Numeru albo skanu paszportu już nie. Groźniejsze od samego ujawnienia dokumentu jest jednak jego użycie w atakach ukierunkowanych. Mając prawdziwe imię, nazwisko i szczegóły rezerwacji, przestępca buduje wiarygodny scenariusz: podszywa się pod serwis, hotel, rezydenta albo touroperatora i wyłudza dopłatę lub kolejne dane.
Spółka ostrzega wprost: „Atakujący może wykorzystać dane, do których uzyskano dostęp, do akcji prowadzących do wyłudzeń płatności, podszywając się pod Wakacje.pl". Dla hotelu to konkretne ryzyko — fałszywa wiadomość o zmianie rachunku do przelewu, podparta prawdziwymi szczegółami pobytu gościa, wygląda wiarygodnie, a reputacyjny koszt takiego oszustwa ponosi marka, pod którą się podszyto.
Dlaczego branża turystyczna jest łakomym celem?
Atak na Wakacje.pl wpisuje się w szerszą falę incydentów dotykających polskie firmy w ostatnich tygodniach. Touroperatorzy, portale rezerwacyjne i hotele przetwarzają nie tylko dane kontaktowe, ale też numery dokumentów tożsamości, daty podróży i plany rezerwacji. To zestaw idealny do wiarygodnego phishingu i oszustw opartych na fałszywej zmianie rachunku.
O zdarzeniu Wakacje.pl powiadomiły CSIRT NASK oraz Urząd Ochrony Danych Osobowych, a sprawa trafi do organów ścigania. Spółka deklaruje, że wdrożyła dodatkowe procedury bezpieczeństwa i monitoruje ruch w systemach.
Co hotel powinien sprawdzić u siebie już dziś?
Incydent w Wakacje.pl to moment, by zweryfikować własne procedury. Cztery rzeczy ważą najwięcej.
Po pierwsze: dostępy do CRM i systemu obsługi klienta — to one, nie systemy płatności, bywają bramą do danych. Po drugie: ochrona skrzynek pracowników, czyli uwierzytelnianie wieloskładnikowe i szkolenia antyphishingowe, bo to przez pocztę atakujący najczęściej wchodzą do infrastruktury. Po trzecie: gotowy scenariusz komunikacji kryzysowej — szybkie poinformowanie klientów w dobie RODO to obowiązek, nie dobry obyczaj. Po czwarte: edukacja gości i partnerów, jak rozpoznać fałszywą wiadomość o płatności.
Co powinni zrobić goście?
Osoby, które korzystały z usług Wakacje.pl, powinny zachować czujność wobec wiadomości o rezerwacjach i płatnościach oraz weryfikować je bezpośrednio u doradcy albo przez oficjalne kanały serwisu, nie z linka w mailu. Kto udostępnił serwisowi skany paszportu, powinien poważnie rozważyć zastrzeżenie dokumentu i wyrobienie nowego. Jeden wyciek wystarczy, by przez kolejne miesiące krążyły w sieci dane, których nie da się już cofnąć.
Hotelarzowi z tego wynika
Najsłabszym ogniwem jest zwykle poczta i CRM, nie system płatności. Włącz uwierzytelnianie wieloskładnikowe na skrzynkach, zaudytuj dostępy do obsługi klienta i przygotuj scenariusz komunikacji kryzysowej — po wycieku liczą się godziny, nie dni.
Gościowi z tego wynika
Po wycieku z serwisu turystycznego każda wiadomość o dopłacie lub zmianie rachunku może być próbą oszustwa. Weryfikuj ją oficjalnym kanałem, nie z linka w mailu. Jeśli udostępniałeś skan paszportu, rozważ jego zastrzeżenie.

Przy tym temacie przyda się
Checklista
Checklista: obowiązki prawne hotelu 2026–2033
PPWR, EPBD, kategoryzacja: wszystkie terminy z naszego kalendarza obowiązków w formacie do odhaczania.
PDF · 2 strony
Autor
Redakcja SuiteHub – zespół praktyków hotelarstwa, marketingu i technologii. Piszemy o tym, co sami przetestowaliśmy w działających obiektach, na własnych budżetach.
Więcej o redakcji →Czytaj dalej
AI w polskich hotelach 2026: co naprawdę działa, a co to tylko PR
1 paź 2026 · 6 MIN CZYTANIA · ŹRÓDŁO: REDAKCJA SUITEHUB
Personalizacja danych gościa: co daje CDP
15 lip 2026 · 1 MIN CZYTANIA · ANALIZA SUITEHUB
AI w hotelu kosztuje więcej niż zarabia – gdzie ucieka zwrot z inwestycji
4 paź 2026 · 4 MIN CZYTANIA · ŹRÓDŁO: SKIFT